
Seguridad de llamadas empresariales
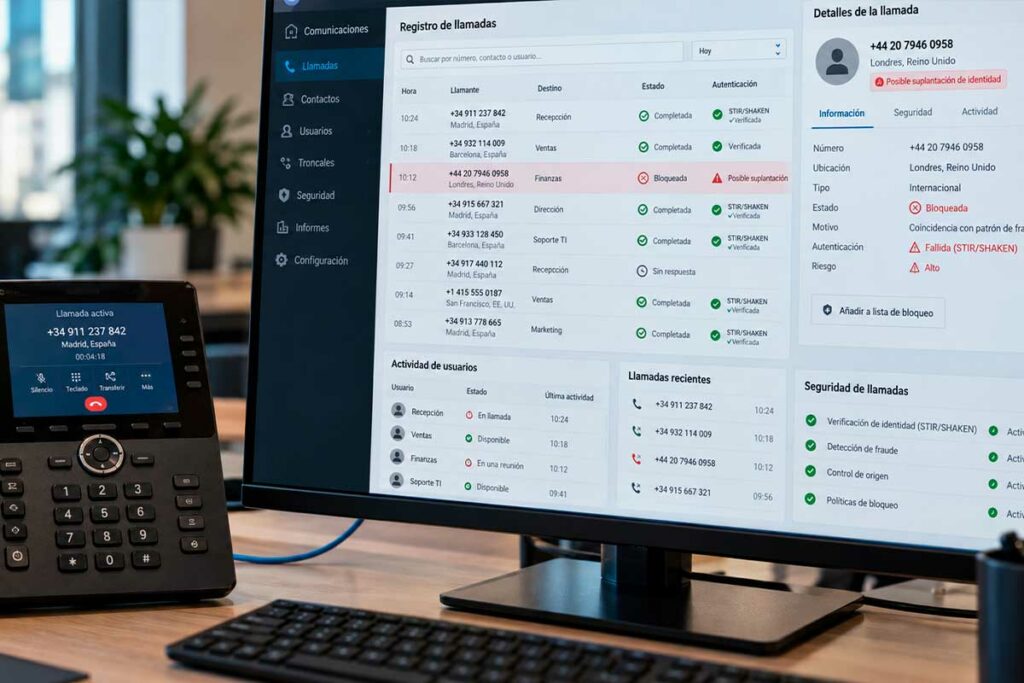
Un cliente informa que recibió una llamada desde el número habitual de una empresa, pero ningún colaborador reconoce haber realizado esa comunicación. Para el equipo de tecnología surge una pregunta inmediata: ¿alguien consiguió acceso a la infraestructura telefónica o un tercero consiguió falsificar la identidad que apareció en la pantalla del destinatario?
Distinguir ambos escenarios es fundamental. La seguridad de llamadas empresariales abarca la identidad presentada durante una comunicación, los usuarios autorizados para utilizar la infraestructura y los controles disponibles para detectar comportamientos fuera de lo habitual. Un número conocido en la pantalla ya no debería considerarse, por sí mismo, una prueba suficiente sobre quién está al otro lado.
La evolución del fraude telefónico agrega otra dificultad. Técnicas de suplantación pueden combinarse con ingeniería social y voces generadas mediante inteligencia artificial para construir interacciones cada vez más convincentes. La respuesta empresarial necesita combinar tecnología, procedimientos internos y capacidad de investigación ante una actividad sospechosa.
Por qué la seguridad de una llamada comienza antes de contestarla
Las empresas suelen asociar la seguridad telefónica con la protección de una central o con las credenciales utilizadas por sus colaboradores. Esas medidas son importantes, pero la confianza empieza antes: cuando el destinatario observa un identificador y decide si reconoce a quien aparentemente está intentando comunicarse.
El identificador de llamadas aporta información útil, aunque su presencia no equivale a una verificación absoluta de identidad. El caller ID spoofing consiste precisamente en manipular la información presentada al destinatario para hacer que una comunicación parezca provenir de un número diferente al que realmente la origina.
Para una organización, el riesgo trasciende la llamada individual. Si delincuentes utilizan la identidad aparente de una compañía para solicitar información, pagos o credenciales, los clientes pueden asociar posteriormente el incidente con la marca legítima. Proteger las comunicaciones exige contemplar la confianza que existe alrededor de sus números corporativos.
¿Qué significa realmente que suplanten el número de una empresa?
Cuando una persona reporta una llamada sospechosa que muestra el número de una organización, resulta tentador concluir que la plataforma telefónica fue vulnerada. Esa interpretación puede ser incorrecta. La falsificación del identificador y el acceso real a una infraestructura son eventos distintos y requieren investigaciones diferentes.
En un caso de spoofing, un atacante puede intentar presentar una identidad telefónica que no le pertenece. Un compromiso de infraestructura implica que alguien obtuvo acceso indebido a cuentas, dispositivos, credenciales, sistemas o recursos desde los cuales podría realizar actividades sin autorización.
La diferencia tiene consecuencias prácticas. Ante un reporte de suplantación, el equipo responsable necesita contrastar fecha, hora, destino y registros disponibles antes de determinar qué ocurrió. Asumir inmediatamente que la central fue comprometida puede dirigir la investigación hacia el lugar equivocado.
Spoofing e infraestructura comprometida: dos incidentes diferentes
El spoofing afecta principalmente a la confianza en la identidad mostrada durante una comunicación. El compromiso de una plataforma puede permitir acciones con un alcance diferente, como utilización indebida de recursos, alteraciones de configuración o generación de tráfico que sí forma parte de la infraestructura legítima.
Una investigación adecuada busca evidencia antes de establecer conclusiones. Los registros de llamadas, actividad de usuarios, modificaciones recientes y patrones de tráfico pueden ayudar a determinar si la comunicación sospechosa aparece dentro de la operación. La ausencia o presencia de determinados registros aporta contexto, aunque el diagnóstico completo puede requerir información adicional del proveedor.
Qué riesgos debe contemplar la seguridad de llamadas empresariales
Una estrategia de protección necesita mirar más allá de un único tipo de fraude. La telefonía basada en IP forma parte del ecosistema tecnológico de la organización y, como ocurre con otros servicios digitales, requiere controles de acceso, administración de configuraciones y seguimiento de la actividad.
Entre los riesgos que merecen atención se encuentran:
- Suplantación de identidad telefónica: utilización fraudulenta de un identificador para hacer que una llamada parezca provenir de la empresa o de una persona conocida.
- Accesos indebidos: credenciales comprometidas, cuentas innecesarias, permisos excesivos o configuraciones deficientes que pueden ampliar la superficie de exposición.
- Actividad anómala: cambios inesperados en destinos, horarios, volumen o consumo que requieren investigación para determinar su origen.
Estos riesgos tampoco deberían tratarse como eventos independientes del resto de la seguridad corporativa. Una credencial obtenida mediante phishing, por ejemplo, puede convertirse en el punto de partida para acceder a diferentes servicios. La telefonía debe formar parte de las políticas generales de identidad, accesos y respuesta ante incidentes.
Credenciales y permisos empresariales: quién puede utilizar la infraestructura
Una política de seguridad pierde efectividad cuando una organización desconoce cuántas cuentas tienen acceso a sus servicios de comunicación. Los cambios de personal, proveedores temporales y usuarios creados para proyectos específicos pueden dejar credenciales activas durante más tiempo del necesario.
Aplicar el principio de mínimo privilegio ayuda a reducir esa exposición. Cada usuario debería disponer de los permisos necesarios para cumplir su función, evitando accesos amplios cuando el trabajo cotidiano no los requiere. Las revisiones periódicas permiten detectar cuentas que deberían modificarse o retirarse.
Las credenciales también necesitan prácticas coherentes con las políticas de seguridad de la organización. Contraseñas reutilizadas, accesos compartidos entre colaboradores o información almacenada sin controles adecuados aumentan el riesgo y dificultan posteriormente atribuir una acción a un usuario concreto.
La configuración también forma parte de la protección
Una infraestructura puede utilizar tecnologías adecuadas y continuar expuesta debido a configuraciones que ya no corresponden con la operación actual. Funciones habilitadas durante una implementación, accesos temporales y reglas que nunca volvieron a revisarse pueden permanecer activas durante años.
Por esta razón, la seguridad requiere mantenimiento. Cambiar una contraseña después de un incidente es una respuesta puntual; revisar periódicamente usuarios, permisos, configuraciones y comportamiento permite construir un proceso preventivo más consistente.
Te puede interesar...
Una empresa con oficinas en diferentes regiones de Colombia puede utilizar minutos VoIP para mantener una comunicación constante y fluida sin preocuparse por los altos costos asociados con las llamadas tradicionales de larga distancia.
Contáctanos por el mejor servicio de PBX para instituciones educativas
Cómo cambia el fraude telefónico con la inteligencia artificial
La ingeniería social tradicional se apoya en generar urgencia, autoridad o confianza para conseguir que una persona entregue información o realice una acción. Las herramientas de inteligencia artificial pueden aumentar la credibilidad de determinados intentos mediante generación de contenido y clonación de voz.
Un empleado podría recibir una llamada que aparentemente utiliza el número de un directivo y escuchar una voz similar a la de esa persona. Si la solicitud implica realizar un pago, modificar información bancaria o compartir credenciales, confiar únicamente en lo que aparece y se escucha durante la llamada puede resultar insuficiente.
La respuesta más efectiva incluye procedimientos internos de verificación. Operaciones sensibles deberían contar con mecanismos alternativos para confirmar identidad y autorización, especialmente cuando una solicitud introduce cambios financieros, accesos privilegiados o manejo de información confidencial.
La voz tampoco debería convertirse en una contraseña implícita
Reconocer la voz de un compañero o directivo ha funcionado históricamente como una señal informal de confianza. La posibilidad de sintetizar voces obliga a reconsiderar ese comportamiento, particularmente en procesos donde una llamada puede desencadenar acciones de alto impacto.
Esto no significa que todas las conversaciones deban tratarse como fraudulentas. El objetivo es identificar aquellas decisiones que necesitan una segunda comprobación. La seguridad resulta más efectiva cuando los controles se concentran en operaciones de mayor riesgo y los colaboradores saben exactamente qué procedimiento seguir.
Señales que justifican revisar la infraestructura de voz
Detectar una anomalía requiere conocer primero el comportamiento habitual. Una empresa que comprende sus horarios, destinos frecuentes y volumen aproximado de comunicaciones dispone de mejores referencias para reconocer cambios que merecen investigación.
Algunas señales útiles son:
- Clientes que reportan llamadas aparentemente realizadas por la empresa, pero que no coinciden con la actividad registrada o reconocida internamente.
- Incrementos inesperados en volumen, destinos poco habituales, comunicaciones fuera de horarios normales o cambios significativos en el patrón de consumo.
- Intentos de acceso, cuentas desconocidas, modificaciones de configuración u otras actividades que no corresponden con la operación esperada.
Una señal no equivale automáticamente a un ataque. Una campaña comercial, una nueva sede o cambios en los horarios pueden alterar legítimamente el tráfico. El valor del monitoreo consiste en detectar desviaciones y proporcionar información suficiente para decidir cuáles necesitan investigación.
Cómo responder cuando un cliente reporta una llamada sospechosa
El primer paso debería ser recopilar información precisa. Fecha, hora aproximada, número mostrado, destino y descripción de lo ocurrido permiten buscar coincidencias con los registros disponibles. Si existen varios reportes, comparar sus características puede revelar patrones que un incidente aislado no permite observar.
El equipo técnico puede revisar la actividad relacionada con usuarios, llamadas y configuraciones durante el periodo señalado. Si encuentra cambios que no reconoce, la investigación deberá ampliarse y aplicarse el procedimiento de respuesta a incidentes establecido por la organización.
La comunicación con los clientes también merece atención. Cuando existe evidencia suficiente de una campaña de suplantación, informar mediante canales corporativos verificables puede ayudar a reducir confusión. El mensaje debe ser preciso y evitar atribuir causas técnicas antes de que la investigación las confirme.
Telefonía VoIP y seguridad: qué debería evaluar una empresa
La adopción de Telefonía VoIP convierte la voz en una parte integrada del entorno digital empresarial. Esto permite administrar las comunicaciones con mayor flexibilidad, pero exige aplicar criterios similares a los utilizados para otros servicios tecnológicos: control de accesos, gestión de usuarios, configuraciones documentadas y procedimientos frente a incidentes.
Al evaluar un proveedor, conviene evitar una pregunta demasiado genérica como «¿el servicio es seguro?». Resulta más útil comprender cómo se administran los componentes que afectan la operación y qué capacidad tendrá la empresa para obtener soporte cuando necesite investigar un comportamiento inesperado.
Antes de contratar o revisar un servicio, pueden plantearse preguntas como:
- ¿Cómo se administran usuarios, credenciales, permisos y accesos relacionados con la infraestructura de voz?
- ¿Qué información, procedimientos o herramientas están disponibles para investigar actividad anómala y revisar incidentes?
- ¿Cómo se gestiona la continuidad del servicio y qué soporte recibe la empresa cuando necesita analizar un comportamiento sospechoso?
Estas preguntas permiten comparar propuestas desde una perspectiva operativa. Funciones, tarifas y capacidad continúan siendo relevantes, pero la administración del servicio adquiere especial importancia cuando la voz participa en ventas, soporte, cobranzas o procesos donde se intercambia información sensible.
Elegir Telefonía VoIP con una visión empresarial de seguridad
Una plataforma de comunicaciones debe evaluarse de acuerdo con el papel que desempeña dentro de la organización. Una empresa que utiliza la voz para confirmar operaciones, atender clientes o gestionar información sensible necesita incorporar la telefonía a sus políticas de seguridad y continuidad.
La Telefonía VoIP de Teleone puede formar parte de una estrategia de comunicaciones empresariales donde la administración de llamadas se analice junto con las necesidades reales de cada organización. La evaluación previa permite identificar usuarios, funciones, patrones de uso y procedimientos que deberían contemplarse desde la implementación.
La seguridad tampoco termina al activar el servicio. Revisar accesos, actualizar procedimientos y analizar incidentes permite adaptar los controles a los cambios de la empresa. Esta disciplina resulta especialmente relevante cuando aparecen nuevas modalidades de fraude o cuando la infraestructura evoluciona con nuevos usuarios y procesos.
Faqs
¿La clonación de voz mediante IA puede utilizarse para fraude telefónico?
Sí. Las técnicas de síntesis de voz pueden utilizarse en intentos de suplantación para imitar a una persona conocida. Por esta razón, las operaciones sensibles deberían contar con mecanismos de verificación independientes de reconocer únicamente la voz o el número mostrado durante una llamada.
¿Qué debe hacer una empresa si clientes reportan llamadas que nunca realizó?
Debe recopilar datos precisos de los reportes y compararlos con la actividad disponible en sus sistemas. Si aparecen indicios de acceso indebido, corresponde activar los procedimientos internos de respuesta; si la evidencia apunta a una suplantación externa, puede ser necesario coordinar el análisis con el proveedor y comunicar el riesgo por canales oficiales.
¿Cómo saber si una cuenta VoIP pudo ser comprometida?
Cambios inesperados en el tráfico, destinos desconocidos, actividad fuera de horarios habituales, modificaciones de configuración o accesos que la organización no reconoce pueden justificar una investigación. Ninguna señal aislada confirma necesariamente un compromiso, por lo que es importante analizar registros y contexto.
¿Pueden utilizar el número de mi empresa sin acceder a mi central telefónica?
La aparición del número de una empresa en una llamada fraudulenta no demuestra por sí misma que su central haya sido comprometida. El identificador puede ser falsificado en determinados escenarios, por lo que conviene contrastar el reporte con registros, usuarios y actividad antes de establecer la causa.
¿Qué es el spoofing telefónico?
El spoofing telefónico es la manipulación de la información de identificación presentada al destinatario para que una llamada parezca provenir de un número diferente. Puede utilizarse en campañas de fraude e ingeniería social para aumentar la credibilidad de una comunicación sospechosa.
